
Così un hacker potrebbe fregare migliaia di automobilisti
Uno studio mostra come informazioni manipolate su prezzi e percorsi di ricarica potrebbero mettere in difficoltà la rete elettrica
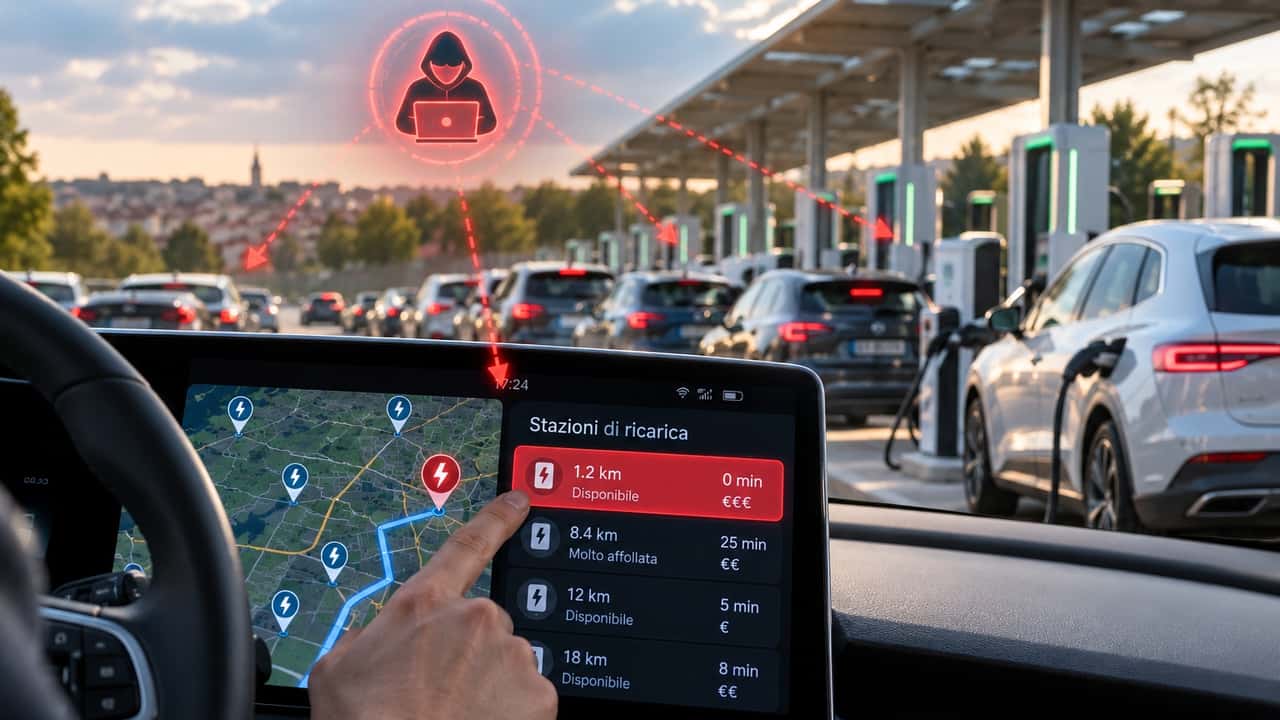

Da dove potrebbe arrivare più facilmente un attacco hacker a un'auto elettrica? Gli aggiornamenti OTA e le colonnine sono già super-sorvegliati, ma secondo un recente studio della Hong Kong Polytechnic University diffuso pochi giorni fa, uno dei "cavalli di troia" più innocui con cui mettere in crisi l'ecosistema elettrico potrebbe essere qualcosa di insospettabile come la navigazione satellitare.
Infatti, "basterebbe" ingannare i navigatori delle auto elettriche con informazioni manipolate su prezzi e percorsi di ricarica, che potrebbero concentrare la domanda di energia e mettere in difficoltà la rete elettrica.
Il gioco della sedia...
Lo studio rivela che per mettere in difficoltà una rete di ricarica non servirebbe necessariamente attaccare le colonnine o violare i sistemi informatici che gestiscono la distribuzione dell'elettricità e che sono, come già osservato, controllati e protetti. Potrebbe invece bastare convincere con l'inganno un gran numero di automobilisti a raggiungere contemporaneamente la stessa stazione, manipolando le informazioni utilizzate dai navigatori delle auto elettriche.
Lo scenario individuato da un gruppo di ricercatori della Hong Kong Polytechnic University, che ha studiato una nuova tipologia di attacco informatico capace di sfruttare il collegamento sempre più stretto tra mobilità elettrica e infrastrutture energetiche.
Una vulnerabilità potenziale che non riguarda direttamente il funzionamento delle automobili, ma le informazioni sulle quali si basano le scelte di chi deve ricaricarle. E che magari sarebbe attribuito dagli utenti a un qualche malfunzionamento del sistema informatico del fornitore dei servizi, con ulterore danno reputazionale.

La rete di ricarica Electra
Anche la colonnina più conveniente potrebbe essere un inganno
Quando un automobilista cerca una stazione di ricarica, il sistema di navigazione può considerare diversi fattori: la distanza, il tempo necessario per raggiungerla, le condizioni del traffico e il prezzo dell'energia. Combinando queste informazioni, suggerisce la soluzione ritenuta più conveniente. Ma cosa succederebbe se alcuni di questi dati fossero falsi?
Secondo i ricercatori, un hacker potrebbe alterare semplicemente le informazioni sui prezzi e sui tempi di percorrenza per rendere una determinata stazione artificialmente più interessante delle altre. Il navigatore continuerebbe a svolgere il proprio compito, ma sulla base di dati manipolati, indirizzando verso la stessa destinazione un numero crescente di veicoli.
Il meccanismo sarebbe particolarmente insidioso perché non richiederebbe necessariamente di compromettere ogni singola automobile, ma di influenzare le informazioni utilizzate dai servizi di pianificazione della ricarica, sfruttando il comportamento degli automobilisti per ottenere un effetto collettivo.
Stazione di ricarica Ionna
Il problema non sarebbe soltanto la coda
A prima vista, il risultato potrebbe sembrare semplicemente un affollamento anomalo di una stazione, con tempi di attesa più lunghi per chi deve ricaricare, ma in realtà, lo scenario studiato è più complesso. Se molte automobili iniziassero ad assorbire energia contemporaneamente in un punto particolarmente vulnerabile della rete di distribuzione, la concentrazione dei consumi potrebbe provocare sovraccarichi e compromettere la stabilità del sistema elettrico locale.
Si tratta di quello che gli studiosi definiscono un "attacco cross-domain", cioè capace di produrre conseguenze in un sistema diverso da quello direttamente preso di mira. L'interferenza nasce nei servizi informatici legati alla mobilità, ma i suoi effetti possono propagarsi fino all'infrastruttura energetica.
Per verificare questa possibilità, il gruppo di ricerca ha sviluppato un modello teorico che combina una rete elettrica di distribuzione con una rete stradale, simulando l'effetto delle informazioni alterate sulle scelte di ricarica. I risultati mostrano come la manipolazione mirata di un numero limitato di dati possa modificare le destinazioni suggerite ai veicoli e creare condizioni potenzialmente critiche per la rete.
Minaccia possibile?
Lo studio non documenta un episodio reale di sabotaggio delle colonnine, ma uno ipotetico. I ricercatori hanno costruito e analizzato uno scenario di attacco attraverso modelli e simulazioni, dimostrando la necessità di considerare anche questo genere di vulnerabilità nella progettazione dei servizi di ricarica.
La ricerca porta la firma di Runzhuo Ma e Siqi Bu ed è stata pubblicata sulla rivista scientifica IEEE Transactions on Transportation Electrification, evidenziando un problema destinato a diventare più rilevante con la diffusione delle auto elettriche: la crescente interdipendenza tra sistemi di navigazione, infrastrutture di ricarica e reti energetiche.
Questo non significa che i navigatori attuali siano tutti vulnerabili o che basti modificare il prezzo visualizzato da un'app per provocare un blackout, perché le conseguenze reali dipenderebbero dalle caratteristiche della rete, dal numero di veicoli coinvolti e dalle protezioni presenti. Il lavoro mostra però che la sicurezza informatica della mobilità elettrica non può essere affrontata considerando separatamente automobili, colonnine e distribuzione dell'energia.
Come evitarlo?
Gli autori della ricerca indicano essi stessi diverse possibili contromisure, a cominciare dal controllo delle informazioni utilizzate dai servizi di navigazione con algoritmi che individuino variazioni anomale dei prezzi, dati sul traffico incoerenti o un numero insolito di raccomandazioni dirette verso una singola stazione.
Queste anomalie potrebbero diventare segnali da monitorare per individuare tempestivamente eventuali manipolazioni, accorgimento a cui si aggiungerebbe la necessità di proteggere meglio i collegamenti informatici attraverso i quali le informazioni vengono scambiate tra i diversi sistemi.
Auto elettrica e sicurezza informatica
Consigliati per te
Auto elettrica economica: ora la sfida è fissata a 15.000 euro
Batteria zinco-iodio, trovata la svolta per farla durare
La GT elettrica che riscrive la storia di Jaguar
Batterie al litio, il trucco per guardare dentro senza rovinarla
Una bici elettrica da 38 kg che sembra una moto futuristica
Ci siamo: il robot di Tesla è in produzione
Auto elettrica, tu sai come mantenerla in forma?